
1. 개요
- 업체 설명: 펫닥은 반려동물 장례, 동물병원 정보 등 반려동물 관련 서비스를 제공하는 기업입니다.
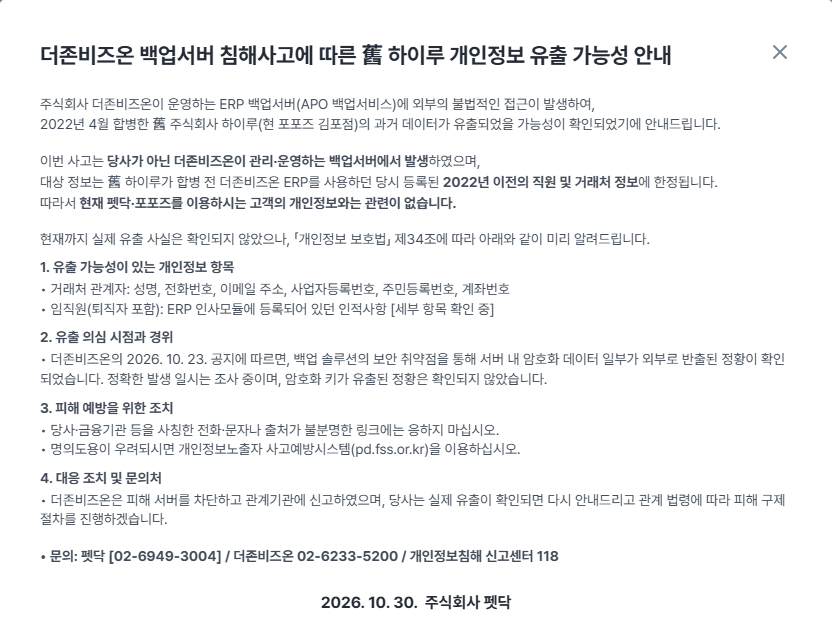
- 사고 개요: 펫닥이 합병 전 사용하던 더존비즈온 ERP의 APO 백업서버에서 외부 불법 접근 및 암호화 데이터 외부 반출 정황이 확인되면서, 舊 하이루의 2022년 이전 직원·거래처 정보 유출 가능성이 안내되었습니다.
- 침해사고 발생시점: 정확한 발생 일시는 확인되지 않았으며, 더존비즈온 측도 조사 중이라고 밝혔습니다. 다만 더존비즈온의 백업서버 관련 이상 징후는 2026년 10월 21일 점검 과정에서 포착된 것으로 공개되었습니다.
- 펫닥의 침해사고 인지시점: 펫닥 공지에는 펫닥이 더존비즈온으로부터 통보받은 정확한 일시가 명시되어 있지 않아 확인되지 않음입니다. 펫닥은 2026년 10월 30일 자사 홈페이지에 유출 가능성 안내를 게시했습니다.
- 사고 판단: 더존비즈온의 백업서버 침해 및 데이터 외부 반출 정황이 2026년 10월에 확인되었으므로, 펫닥에 영향 가능성이 안내된 본 사고는 2026년 발생 사고로 봅니다.
2. 피해범위
- 대상: 舊 하이루가 2022년 4월 펫닥과 합병하기 전, 더존비즈온 ERP에 등록했던 2022년 이전 직원 및 거래처 정보입니다.
- 제외 대상: 현재 펫닥·포포즈 서비스를 이용하는 고객의 개인정보는 이번 유출 가능성 대상에서 제외된다고 펫닥이 밝혔습니다.
- 피해 규모: 실제 유출 인원, 유출 데이터 건수 등 구체적 피해 규모는 확인되지 않음입니다. 펫닥도 현재까지 실제 유출 사실은 확인되지 않았다고 안내했습니다.
- 참고: 더존비즈온 사고 전체와 관련해서는 고객사 최대 11만 곳이 영향권에 놓일 수 있다는 우려가 제기되었으나, 이는 펫닥 1개사의 확정 피해 규모가 아니라 더존비즈온 고객사 전반에 대한 추정·우려입니다.
3. 유출항목
- 펫닥이 안내한 유출 가능성이 있는 항목은 다음과 같습니다.
| 대상 | 유출 가능 항목 |
| 거래처 관계자 | 성명, 전화번호, 이메일 주소, 사업자등록번호, 주민등록번호, 계좌번호 |
| 임직원·퇴직자 | ERP 인사모듈에 등록된 인적사항, 세부 항목은 확인 중 |
- 더존비즈온은 백업서버 데이터가 암호화된 상태였으며, 암호화 키 유출 정황은 발견되지 않았다고 밝혔습니다.
따라서 펫닥 관련 데이터가 실제로 외부에 반출되었는지, 반출되었다면 복호화 가능 여부는 확인되지 않았습니다.
4. 원인
- 더존비즈온이 운영하는 APO 백업서버의 백업 솔루션 보안 취약점이 악용된 것으로 확인되었습니다.
- 더존비즈온은 백업 솔루션 제공사 Ahsay(아세이)의 취약점을 악용한 제로데이(Zero-day) 유형 침해 가능성이라고 설명했습니다.
- 백업서버에는 암호화된 일부 데이터가 외부로 반출된 정황이 확인되었으나, 암호화 키 유출 정황은 발견되지 않았습니다.
- 펫닥 자체 서비스나 펫닥의 현재 고객 데이터베이스가 직접 해킹되었다는 내용은 확인되지 않았습니다.
5. 대응
- 더존비즈온: 피해 서버의 외부 접근 경로를 차단하고 관련 계정에 보호 조치를 취했으며, 한국인터넷진흥원(KISA)과 개인정보보호위원회에 신고했습니다.
- 정부: 과학기술정보통신부는 이 사고를 중대 사고로 판단하고 2026년 10월 25일 민관합동조사단을 구성해 피해 현황과 원인 등을 조사했습니다.
- 펫닥: 개인정보보호법 제34조에 따라 유출 가능성을 사전 안내했으며, 실제 유출이 확인되면 추가 안내와 법령에 따른 피해 구제 절차를 진행하겠다고 밝혔습니다.
- 이용자 예방 조치: 펫닥은 기업·금융기관 사칭 전화·문자나 출처 불명 링크에 주의하고, 명의도용 우려 시 금융감독원 개인정보노출자 사고예방시스템을 이용하도록 안내했습니다.
6. 문제점
- 실제 유출 여부, 유출 데이터 양, 영향받은 정보주체 수가 아직 확정되지 않은 상태에서 사전 안내만 이루어진 점이 있습니다.
- 임직원·퇴직자 관련 유출 가능 항목이 “세부 항목 확인 중”으로 남아 있어, 정보주체가 자신에게 해당하는 위험을 구체적으로 판단하기 어렵습니다.
- 사고 발생 정확 시점이 확인되지 않았고, 더존비즈온의 개발서버 침해와 백업서버 침해의 상호 관련성도 조사 중으로 공개되었습니다.
- 백업 데이터는 암호화되어 있고 암호화 키 유출 정황은 없다고 안내되었으나, 실제 반출 데이터의 복호화 가능성과 악용 가능성에 대한 최종 판단은 아직 확인되지 않았습니다.
- 펫닥 입장에서는 자사 시스템이 아닌 외부 ERP·백업 인프라 침해였지만, 과거 합병 기업의 직원·거래처 정보가 장기간 외부 백업서버에 보관되며 영향을 받을 수 있었다는 점이 드러났습니다.
반응형
'IT > News' 카테고리의 다른 글
| 2026.10.21 위드유 (더존비즈온 해킹) 개인정보유출 요약 (0) | 2026.11.01 |
|---|---|
| 2026.10.21 한국여자프로골프협회(KLPGA) (더존비즈온 해킹) 개인정보유출 요약 (0) | 2026.11.01 |
| 2026.10.21 춘천문화재단 (더존비즈온 해킹) 개인정보유출 요약 (0) | 2026.11.01 |
| 2026.10.22 VT코스메틱 해킹 및 개인정보유출 요약 (0) | 2026.10.31 |
| 2026.10.21 창비 (더존비즈온 해킹) 개인정보유출 요약 (0) | 2026.10.31 |