
1. 개요
- 춘천문화재단은 강원특별자치도 춘천시의 공공 문화기관입니다.
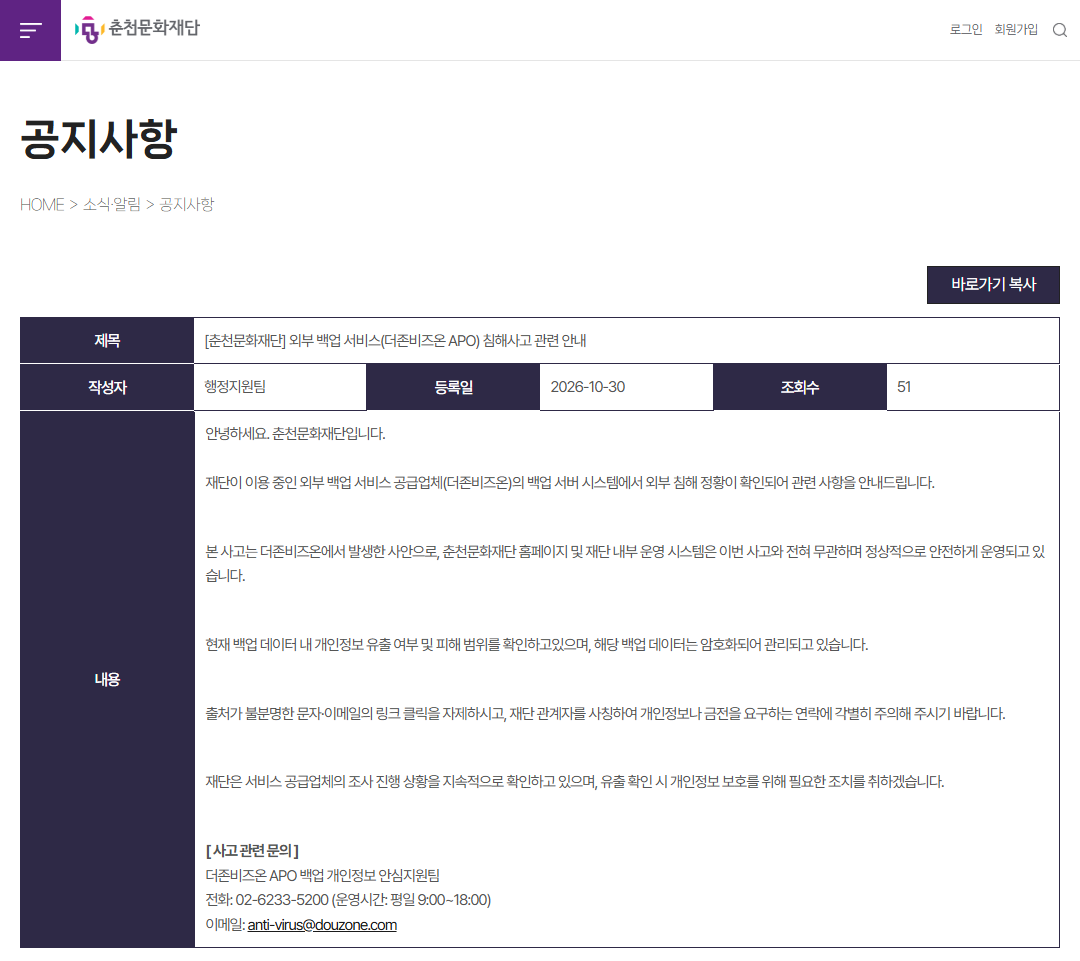
- 재단이 이용하는 외부 백업 서비스 공급업체 더존비즈온의 백업서버 시스템에서 외부 침해 정황이 확인되었습니다.
- 침해사고발생시점: 확인되지 않음. 더존비즈온의 APO 백업서버 관련 이상 징후는 2026년 10월 21일 점검 과정에서 포착된 것으로 안내되었으나, 춘천문화재단 데이터의 실제 침해·반출 시점은 공개되지 않았습니다.
- 침해사고인지시점: 더존비즈온은 2026년 10월 15일 침해사고를 인지했고, 10월 21일 APO 백업서버 관련 이상 징후를 추가로 확인했습니다. 춘천문화재단이 해당 사고를 인지한 정확한 일시는 확인되지 않으며, 재단은 2026년 10월 30일 공식 안내를 게시했습니다.
2. 피해범위
- 춘천문화재단과 관련된 구체적 피해 인원·대상자 수는 확인되지 않았습니다.
- 재단은 백업 데이터 내 개인정보 유출 여부와 피해 범위를 확인 중이라고 밝혔습니다.
- 더존비즈온 차원에서는 암호화된 백업 데이터 일부가 외부로 반출된 정황이 확인되었으나, 실제 피해 고객사 수와 유출 정보 범위는 당시 확인되지 않았습니다.
- 춘천문화재단 홈페이지와 내부 운영 시스템은 해당 사고와 무관하며 정상 운영 중이라고 재단이 안내했습니다.
3. 유출항목
- 춘천문화재단 관련 유출 가능 항목: 확인되지 않음. 재단은 실제 데이터 반출 여부, 유출 항목, 피해 규모를 아직 공개하지 않았습니다.
- 더존비즈온 APO 백업서버 사고 전반과 관련해서는, 일부 고객사가 관리하는 성명·주민등록번호·계좌번호·주소·연락처 등이 유출 가능성이 있는 정보로 언급되었습니다. 다만 이는 춘천문화재단 데이터에 직접 적용된 내용은 아닙니다.
- 백업 데이터는 암호화 상태였고, 암호화 키 유출 정황은 발견되지 않았다는 것이 더존비즈온 측 설명입니다.
4. 원인
- 더존비즈온은 APO 백업서버 점검 중 이상 징후를 포착했고, 백업 솔루션 공급사 아세이(Ahsay)의 백업서버 취약점이 악용된 사이버 침해 가능성을 확인했습니다.
- 해당 사고는 아세이 솔루션의 제로데이(Zero-day) 취약점과 관련된 것으로 더존비즈온이 설명했습니다.
- 외부인이 VPN 계정을 이용해 내부 시스템에 무단 접속한 것으로 파악되었다는 내용도 있습니다.
- 다만 이는 개발서버 관련 경위로 함께 보도된 사항이며, APO 백업서버 침해와의 직접적 관련성은 조사 대상이었습니다.
5. 대응
- 더존비즈온은 사고 인지 후 외부 접근 경로를 차단하고 관련 계정에 대한 보호 조치를 시행했습니다.
- 더존비즈온은 한국인터넷진흥원(KISA)과 개인정보보호위원회에 사고를 신고했으며, 외부 전문기관과 함께 유출 여부 등을 조사하고 있습니다.
- 과학기술정보통신부는 민관합동조사단을 구성해 정밀 조사에 착수했습니다.
- 춘천문화재단은 서비스 공급업체의 조사 경과를 지속 확인하고, 유출이 확인될 경우 개인정보 보호를 위한 필요 조치를 시행하겠다고 밝혔습니다.
- 재단은 출처 불명 문자·이메일 링크 클릭 자제 및 재단 관계자 사칭에 주의하도록 이용자에게 안내했습니다.
6. 문제점
- 춘천문화재단 관련 실제 유출 여부, 유출 항목, 영향받는 정보주체 수가 아직 확인·공개되지 않아 피해 범위 파악이 지연되고 있습니다.
- 사고가 재단 자체 시스템이 아닌 외부 백업 서비스 공급업체에서 발생했음에도, 재단이 보관·위탁한 백업 데이터가 침해 대상에 포함될 수 있다는 점에서 외부 위탁 데이터의 보안관리 문제가 제기됩니다.
- 백업 솔루션 공급사의 제로데이 취약점이 악용된 것으로 안내된 만큼, 백업서비스 공급망 전반의 취약점 점검과 신속한 보안 패치 필요성이 확인됩니다.
- 암호화 데이터가 반출된 정황은 있으나 암호화 키 유출 정황은 없다는 설명과 함께, 실제 유출·악용 여부는 조사 중이라 확인되지 않았습니다.
반응형
'IT > News' 카테고리의 다른 글
| 2026.10.21 한국여자프로골프협회(KLPGA) (더존비즈온 해킹) 개인정보유출 요약 (0) | 2026.11.01 |
|---|---|
| 2026.10.21 펫닥(舊 하이루) (더존비즈온 해킹) 개인정보유출 요약 (0) | 2026.11.01 |
| 2026.10.22 VT코스메틱 해킹 및 개인정보유출 요약 (0) | 2026.10.31 |
| 2026.10.21 창비 (더존비즈온 해킹) 개인정보유출 요약 (0) | 2026.10.31 |
| 2026.10.21 행정중심복합도시 국립박물관단지 통합운영지원센터 (더존비즈온 해킹) 개인정보유출 요약 (0) | 2026.10.31 |