
1. 개요
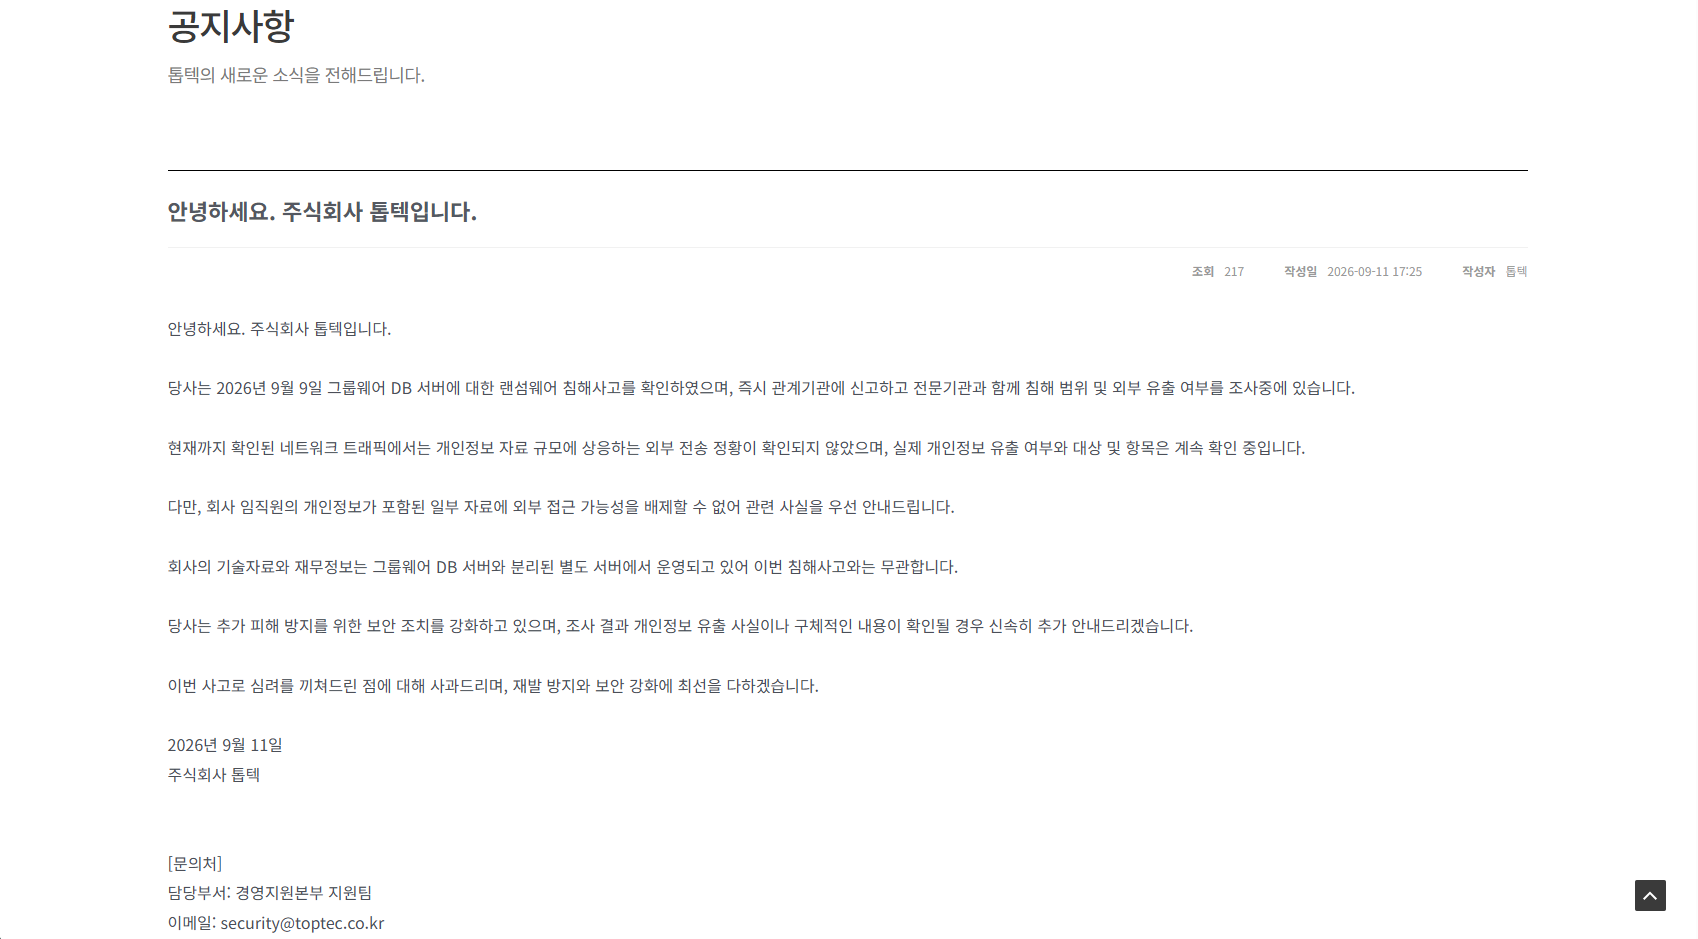
- 톱텍은 2026년 9월 9일 그룹웨어 DB 서버에 대한 랜섬웨어 침해사고를 확인했다고 밝혔습니다.
- 사고 확인 직후 관계기관에 신고했고, 전문기관과 함께 침해 범위 및 외부 유출 여부를 조사 중이라고 안내했습니다.
- 회사는 기술자료와 재무정보가 그룹웨어 DB 서버와 분리된 별도 서버에서 운영되므로 이번 사고와 무관하다고 설명했습니다.
2. 피해범위
- 공식 공지에서는 “그룹웨어 DB 서버”가 침해 대상이라고 명시했으나, 구체적인 서버 대수·계정 수·업무 영향 범위 등은 제시되지 않았습니다.
3. 유출항목
- 공지 시점(9월 11일) 기준, 네트워크 트래픽 분석 결과 “개인정보 자료 규모에 상응하는 외부 전송 정황이 확인되지 않았다”고 밝혔습니다.
- 다만 “회사 임직원의 개인정보가 포함된 일부 자료에 외부 접근 가능성을 배제할 수 없다”며, 실제 유출 여부·대상·항목은 계속 확인 중이라고 했습니다.
- 따라서 유출된 개인정보 항목(예: 이름, 주민번호, 연락처, 이메일 등) 은 아직 특정되지 않았으며, “확인되지 않음”입니다.
4. 원인
- 침해 경위·초기 진입 경로·악용된 취약점·공격자 그룹 등에 대한 기술적 원인은 공지에 명시되지 않았습니다.
5. 대응
- 관계기관 신고 및 전문기관과 합동 조사 착수.
- 추가 피해 방지를 위한 보안 조치 강화 중이라고 안내했습니다.
- 향후 개인정보 유출 사실이나 구체적 내용이 확인될 경우 신속히 추가 안내하겠다고 밝혔습니다.
- 문의처로 경영지원본부 지원팀 및 security@toptec.co.kr 을 공개했습니다.
6. 문제점
- 공식 공지에서 직접 지적된 문제점은 명시되지 않았으나, 공지 문맥상 다음과 같은 점검 포인트가 드러납니다(추론이 아닌 공지 표현 기반).
- 그룹웨어 DB 서버에 랜섬웨어가 도달할 수 있었던 점: 접근제어·패치·백업·모니터링 등 방어 체계의 실효성 검증 필요성이 시사됩니다.
- “개인정보 자료 규모에 상응하는 외부 전송 정황이 확인되지 않았다”는 표현은, 외부 유출 탐지를 트래픽 분석에 의존하고 있음을 보여줍니다.
- “외부 접근 가능성을 배제할 수 없어”라는 표현은, 일부 자료에 대한 비인가 접근 가능성은 남아있음을 인정하는 것으로, 초기 침해 범위 특정과 데이터 무결성 검증이 추가로 필요함을 시사합니다.
반응형
'IT > News' 카테고리의 다른 글
| 2026.07.27 스트리머를 위한 올인원 플랫폼 멜로밍 해킹 및 개인정보유출 요약 (0) | 2026.09.23 |
|---|---|
| 2026.08.08 밸런스투자아카데미 해킹 요약 (0) | 2026.09.23 |
| 2026.09.21 가비아 해킹 및 개인정보유출 요약 (0) | 2026.09.23 |
| 2026.09.20 국내 1호 제대혈은행 보령제대혈은행 개인정보처리시스템 랜섬웨어 감염 및 개인정보유출 요약 (0) | 2026.09.23 |
| 2026.06.05 공무원·자격증 강의 브랜드 공단기(운영사 에스티유니타스) 해킹 및 개인정보유출 요약 (0) | 2026.09.23 |